전체 글 25

KCSCON 2026 웨비즘 발표 영상 공개

지난 9월 8일 KCSCON 2026에서 진행된 웨비즘 전상훈 대표의 발표 영상이 DailySECU 유튜브 채널에 공개되었습니다.발표 제목은 「AI 해커의 5분 침투 - 경계조차 모르는 방어선, 5초를 견딜까?」입니다.앞선 발표 후기에서는 현장 소식과 발표의 주요 내용을 소개했습니다. 이번 글에서는 같은 내용을 다시 요약하지 않고, 전체 발표를 직접 보실 수 있도록 영상을 안내드립니다.현장에 참석하지 못하셨거나 발표를 다시 보고 싶은 분이라면, 짧은 요약만으로는 전달하기 어려웠던 발표의 흐름과 현장 설명, 슬라이드의 맥락을 영상으로 확인해 보시기 바랍니다.전체 발표 영상 보기https://youtu.be/2HFzhWMYaLQ?si=y7rpuTxIdFXaEpXWKCSCON 2026 현장에서 함께해 주신 분..
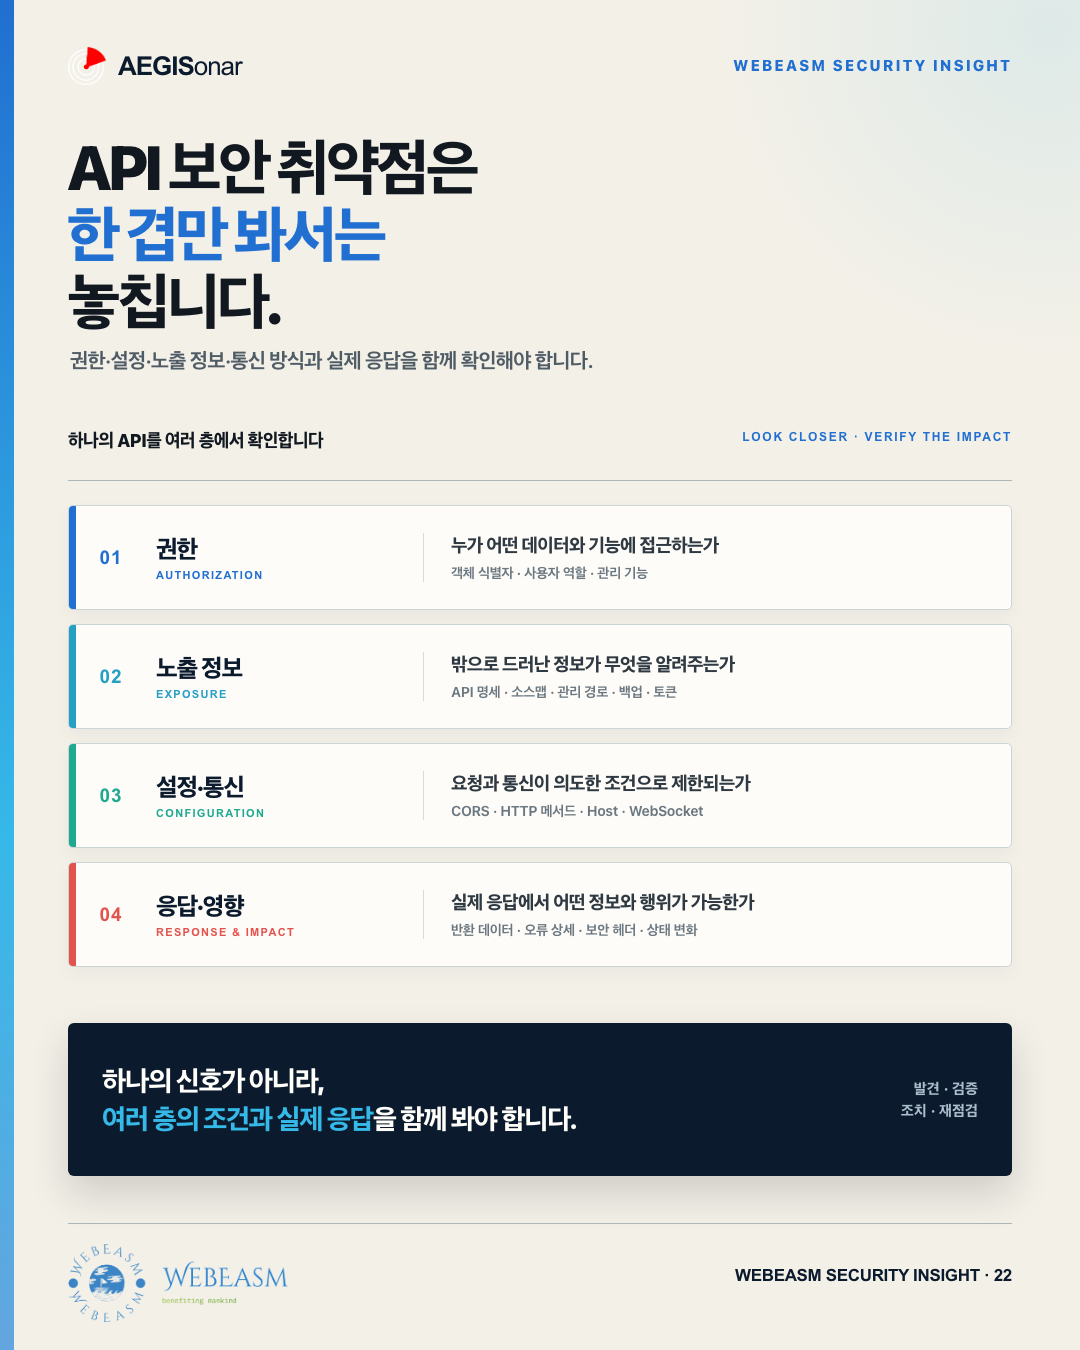
API 보안 취약점은 한 겹만 봐서는 놓치기 쉽습니다

API가 정상적으로 응답하고 눈에 띄는 오류도 없다면 안전한 걸까요?그렇게 판단하기는 어렵습니다.API는 서비스의 데이터와 기능을 직접 연결합니다. 겉으로는 정상적인 요청처럼 보여도 그 안에서는 다른 사용자의 데이터가 반환되거나, 일반 사용자에게 관리 기능이 열리거나, 내부 구조와 설정 정보가 예상보다 많이 드러날 수 있습니다.API 보안 취약점은 한 가지 화면이나 한 번의 응답만 보고 판단하기 어렵습니다.경로, 파라미터, 권한, 설정, 통신 방식과 실제 응답을 여러 층에서 함께 봐야 합니다.먼저 무엇이 외부에 보이는지 확인해야 합니다API 점검은 외부에서 확인되는 접점을 파악하는 일부터 시작합니다.운영 중인 호스트와 API 경로, 요청 메서드와 파라미터를 확인하고, 프런트엔드 JavaScript 번들과..

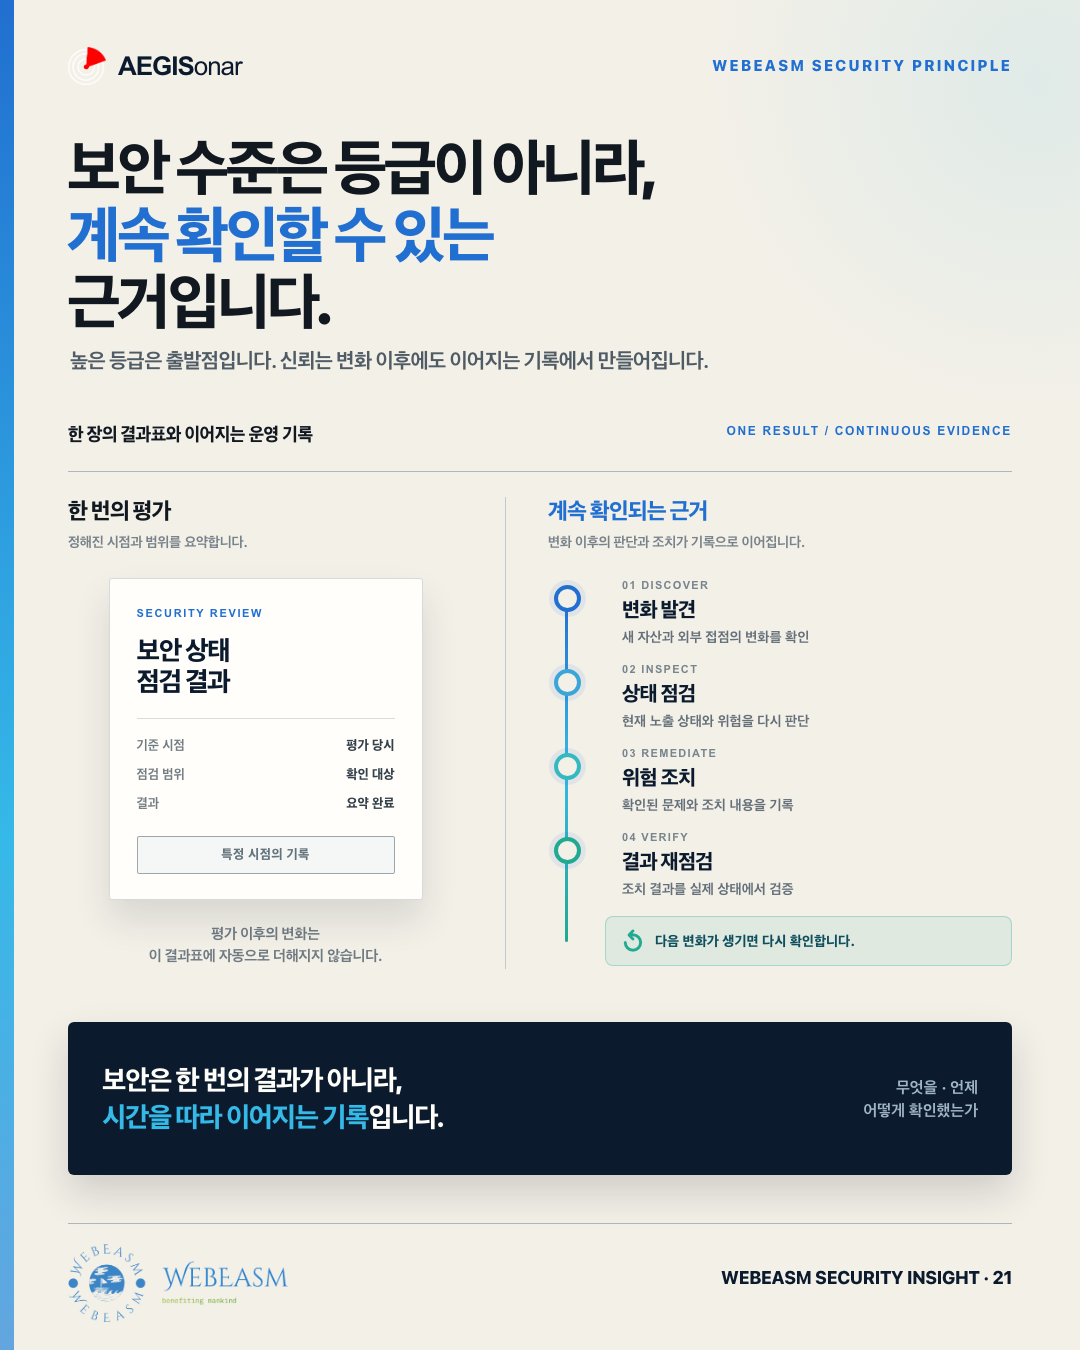
보안 수준은 등급이 아니라, 계속 확인할 수 있는 근거입니다

보안 점검에서 높은 등급을 받으면 이제 안심해도 될까요?등급과 점수는 복잡한 점검 결과를 한눈에 이해하는 데 유용합니다. 그러나 그것은 특정 시점과 정해진 범위에서 확인한 상태를 요약한 값입니다. 이후의 안전까지 보장하는 결론은 아닙니다.보안은 평가가 끝난 순간에도 계속 변하고 있기 때문입니다.등급은 특정 시점의 상태를 요약합니다보안 등급 자체가 불필요한 것은 아닙니다. 여러 점검 항목을 공통 기준으로 정리하고 현재 상태를 빠르게 공유하는 데 도움이 됩니다.다만 등급을 제대로 이해하려면 그 결과가 만들어진 조건도 함께 봐야 합니다.- 어떤 자산과 서비스를 점검했는가- 어느 시점의 상태를 확인했는가- 어떤 기준과 범위가 적용됐는가- 점검 이후 무엇이 변경됐는가이 정보가 빠진 등급은 현재의 보안 수준을 충분..