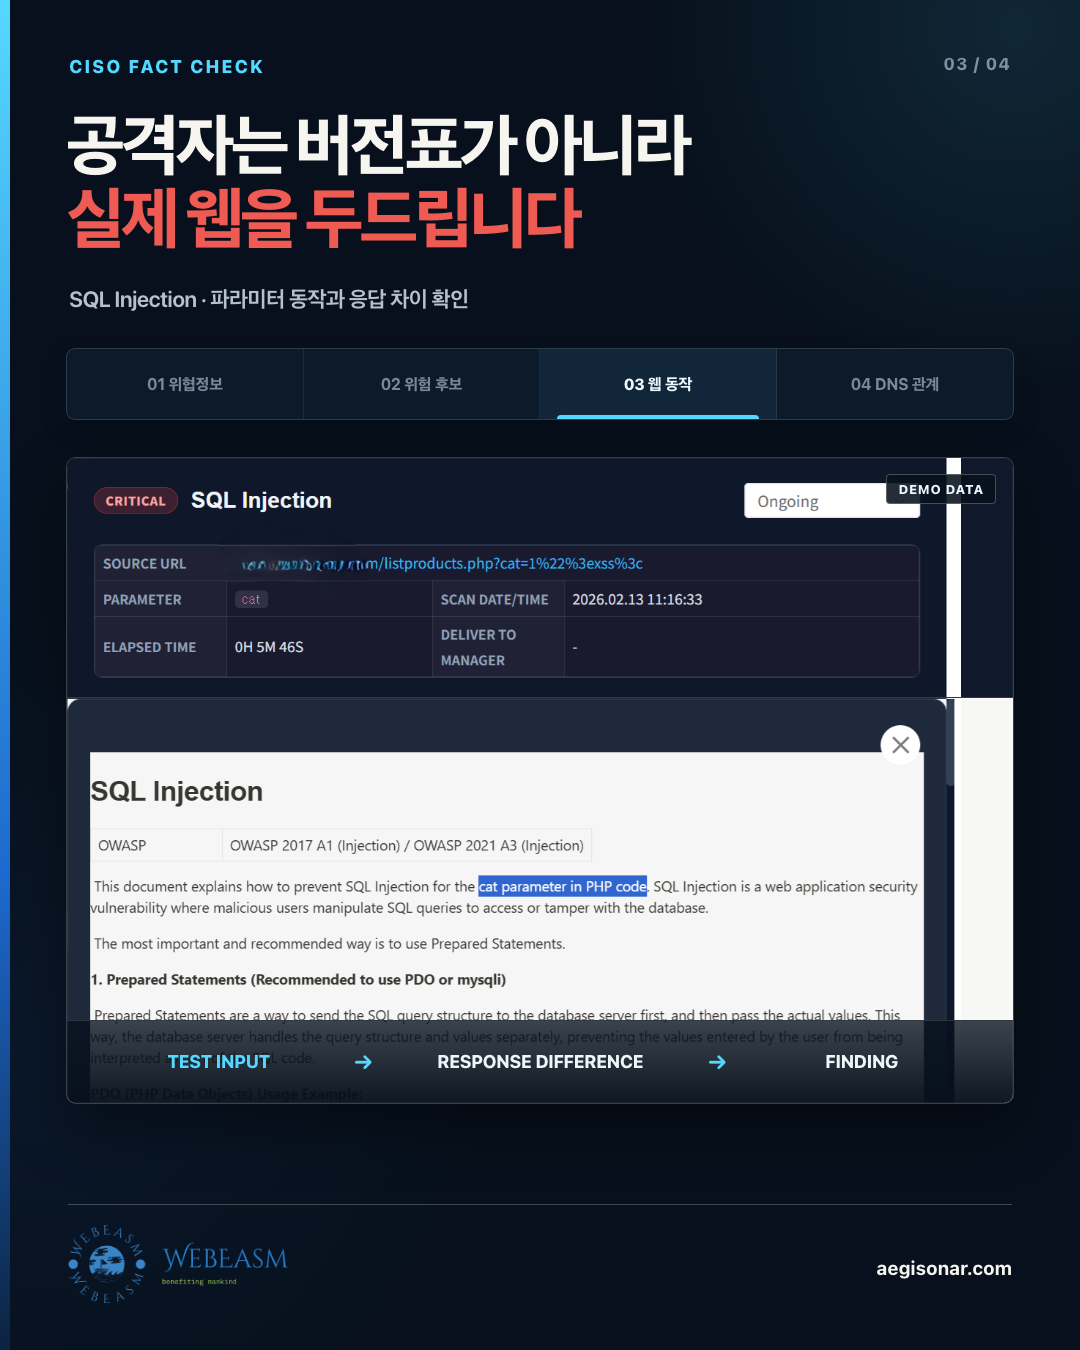
공격자는 버전표를 읽고 멈추지 않습니다.실제 웹에 요청을 보내고 반응하는 지점을 찾습니다.SQL Injection은 서버 배너나 제품 버전만으로 판단할 수 없습니다.웹 파라미터에 허가된 테스트 입력을 보내고, 응답의 변화와 오류 신호를 확인해야 취약점 가능성을 구체적으로 점검할 수 있습니다.AEGISonar는 관리 대상으로 등록한 웹을 Application Layer에서 점검하고, 발견된 취약점의 유형과 심각도, 상세 정보를 제공합니다.버전 정보 다음에는실제 웹의 동작을 확인해야 합니다.