분류 전체보기 25

KCSCON 2026 웨비즘 발표 영상 공개

지난 9월 8일 KCSCON 2026에서 진행된 웨비즘 전상훈 대표의 발표 영상이 DailySECU 유튜브 채널에 공개되었습니다.발표 제목은 「AI 해커의 5분 침투 - 경계조차 모르는 방어선, 5초를 견딜까?」입니다.앞선 발표 후기에서는 현장 소식과 발표의 주요 내용을 소개했습니다. 이번 글에서는 같은 내용을 다시 요약하지 않고, 전체 발표를 직접 보실 수 있도록 영상을 안내드립니다.현장에 참석하지 못하셨거나 발표를 다시 보고 싶은 분이라면, 짧은 요약만으로는 전달하기 어려웠던 발표의 흐름과 현장 설명, 슬라이드의 맥락을 영상으로 확인해 보시기 바랍니다.전체 발표 영상 보기https://youtu.be/2HFzhWMYaLQ?si=y7rpuTxIdFXaEpXWKCSCON 2026 현장에서 함께해 주신 분..
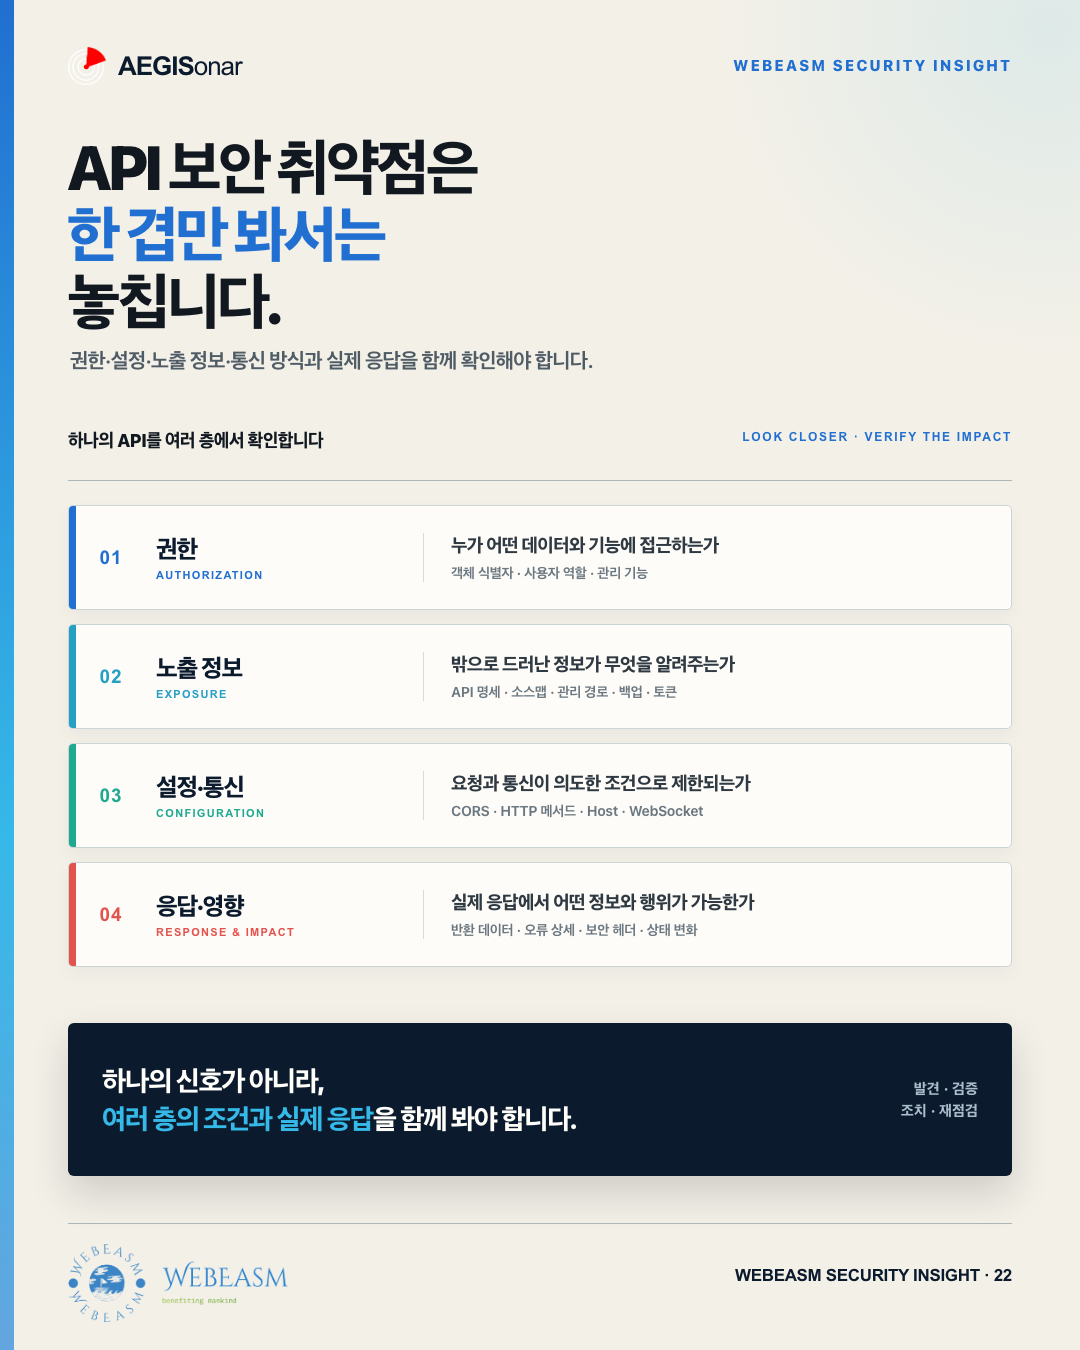
API 보안 취약점은 한 겹만 봐서는 놓치기 쉽습니다

API가 정상적으로 응답하고 눈에 띄는 오류도 없다면 안전한 걸까요?그렇게 판단하기는 어렵습니다.API는 서비스의 데이터와 기능을 직접 연결합니다. 겉으로는 정상적인 요청처럼 보여도 그 안에서는 다른 사용자의 데이터가 반환되거나, 일반 사용자에게 관리 기능이 열리거나, 내부 구조와 설정 정보가 예상보다 많이 드러날 수 있습니다.API 보안 취약점은 한 가지 화면이나 한 번의 응답만 보고 판단하기 어렵습니다.경로, 파라미터, 권한, 설정, 통신 방식과 실제 응답을 여러 층에서 함께 봐야 합니다.먼저 무엇이 외부에 보이는지 확인해야 합니다API 점검은 외부에서 확인되는 접점을 파악하는 일부터 시작합니다.운영 중인 호스트와 API 경로, 요청 메서드와 파라미터를 확인하고, 프런트엔드 JavaScript 번들과..

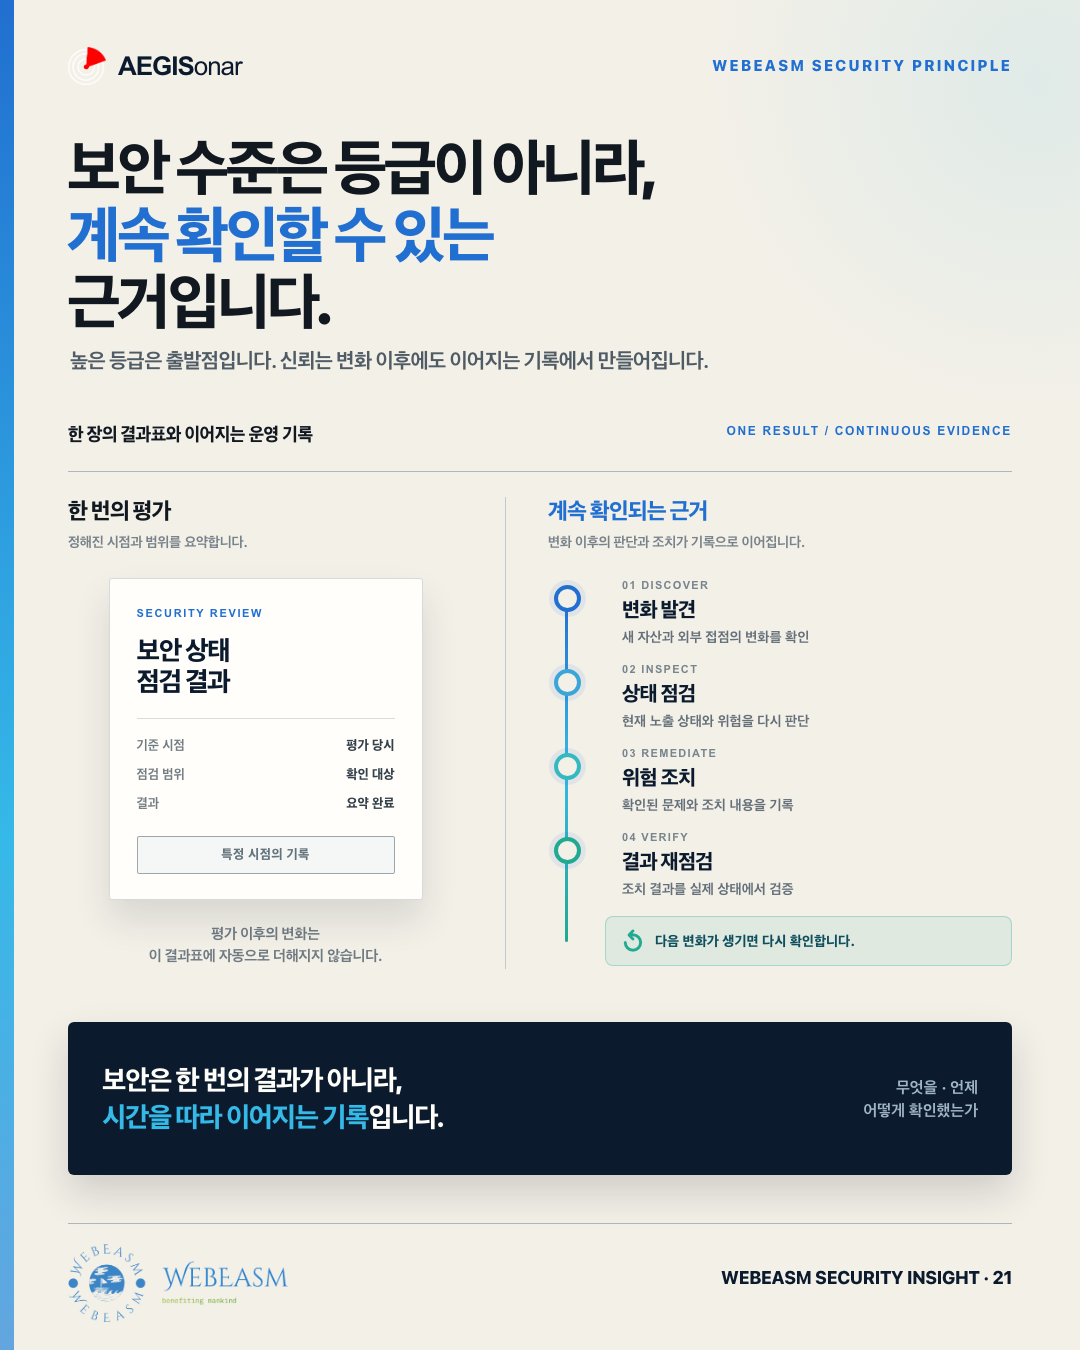
보안 수준은 등급이 아니라, 계속 확인할 수 있는 근거입니다

보안 점검에서 높은 등급을 받으면 이제 안심해도 될까요?등급과 점수는 복잡한 점검 결과를 한눈에 이해하는 데 유용합니다. 그러나 그것은 특정 시점과 정해진 범위에서 확인한 상태를 요약한 값입니다. 이후의 안전까지 보장하는 결론은 아닙니다.보안은 평가가 끝난 순간에도 계속 변하고 있기 때문입니다.등급은 특정 시점의 상태를 요약합니다보안 등급 자체가 불필요한 것은 아닙니다. 여러 점검 항목을 공통 기준으로 정리하고 현재 상태를 빠르게 공유하는 데 도움이 됩니다.다만 등급을 제대로 이해하려면 그 결과가 만들어진 조건도 함께 봐야 합니다.- 어떤 자산과 서비스를 점검했는가- 어느 시점의 상태를 확인했는가- 어떤 기준과 범위가 적용됐는가- 점검 이후 무엇이 변경됐는가이 정보가 빠진 등급은 현재의 보안 수준을 충분..

AI 에이전트의 산출물 보안, AEGISonar로 점검하세요✅

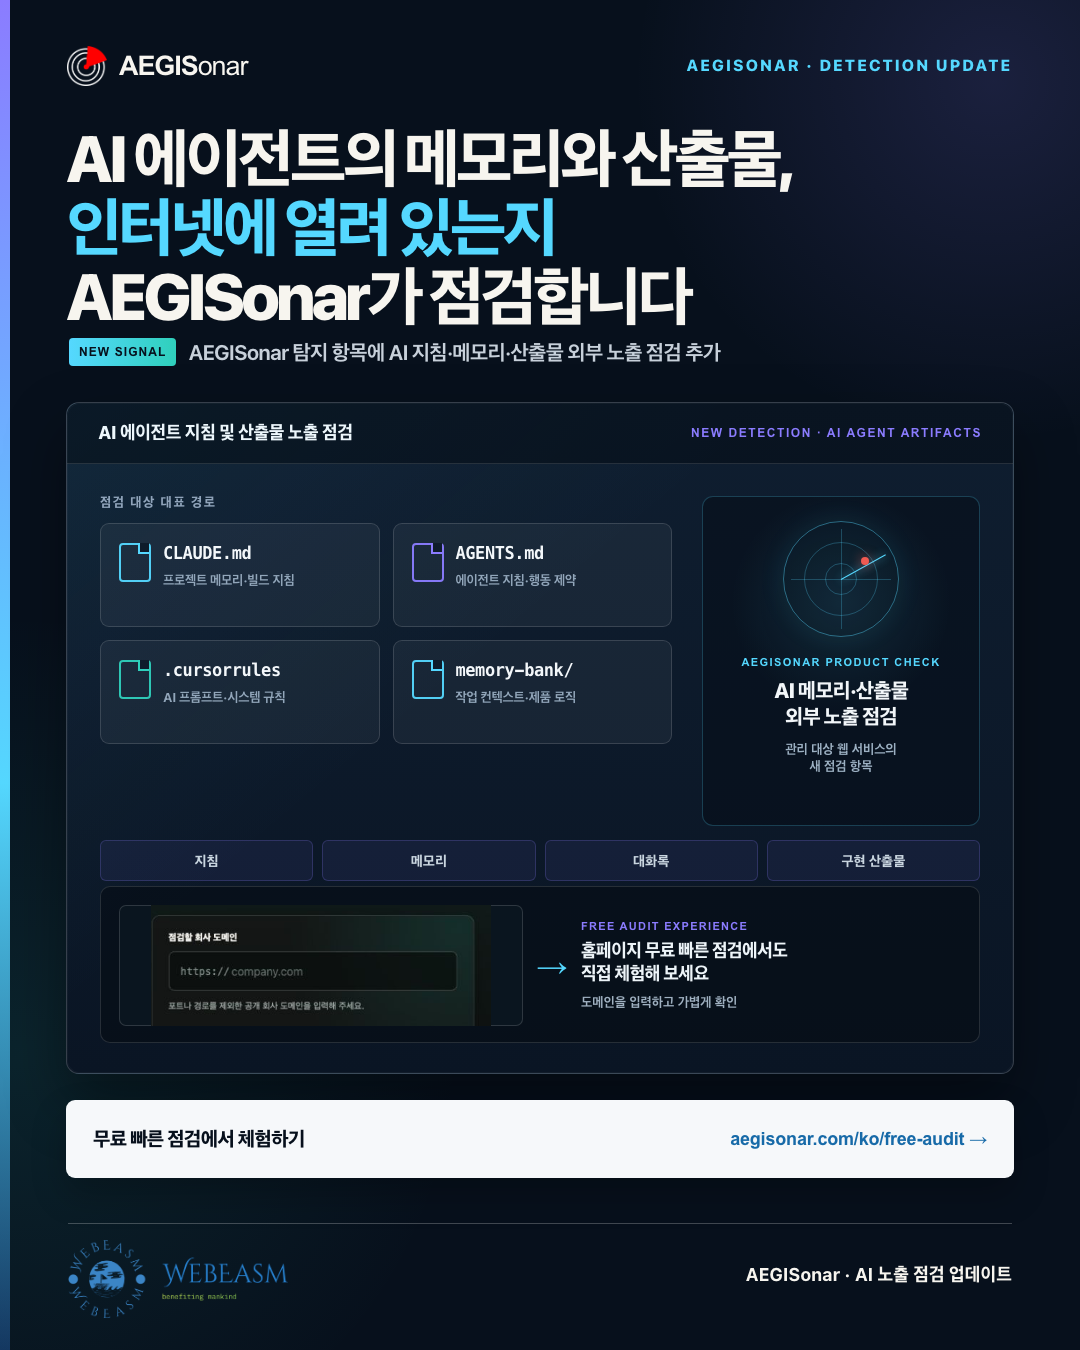
AI와 함께 개발하셨나요?이제 AI 에이전트의 메모리와 산출물도 점검해야 합니다.AEGISonar 탐지 항목에‘AI 에이전트 지침 및 산출물 노출’ 점검을 추가했습니다!CLAUDE.md, AGENTS.md, .cursorrules, memory-bank/, .aider.chat.history.md 같은 파일에는 AI가 참고한 프로젝트 지침과 작업 맥락, 메모리, 대화 기록이 남을 수 있습니다.개발할 때는 유용하지만 인터넷에 그대로 노출되면 서비스 구조와 내부 로직은 물론, 대화 중 입력된 민감정보까지 공격자에게 단서가 될 수 있습니다.AEGISonar는 외부에 공개된 AI 에이전트 지침·메모리·대화록·작업 산출물을 새로운 점검 항목으로 확인합니다.홈페이지 무료 빠른 점검에서도 직접 체험해 보세요.👉 지..

AEGISonar의 무료 빠른 점검 기능을 소개합니다👋

AEGISonar 홈페이지에 무료 빠른 점검 기능을 추가했습니다!우리 도메인은 인터넷에서 어떻게 보일까요?점검할 도메인을 입력하면 공개 호스트·서브도메인, 탈취 검토 후보, 민감 경로 노출, API·보안 정책 노출, 외부 유출·침해 신호를 빠르게 확인할 수 있습니다.각 항목의 취약 신호 건수를 한눈에 확인하고,더 자세히 보고 싶다면 회사 이메일로 인증 후 상세 리포트를 다운로드해 보세요.빠른 점검은 AEGISonar의 일부 기능을 가볍게 경험하는 시작점입니다.더 넓은 자산 범위와 Application Layer·Shadow IT 정밀 점검을 위해 AEGISonar 도입을 검토해보세요. 👉 지금 바로 확인해 보세요.https://aegisonar.com/ko/free-audit

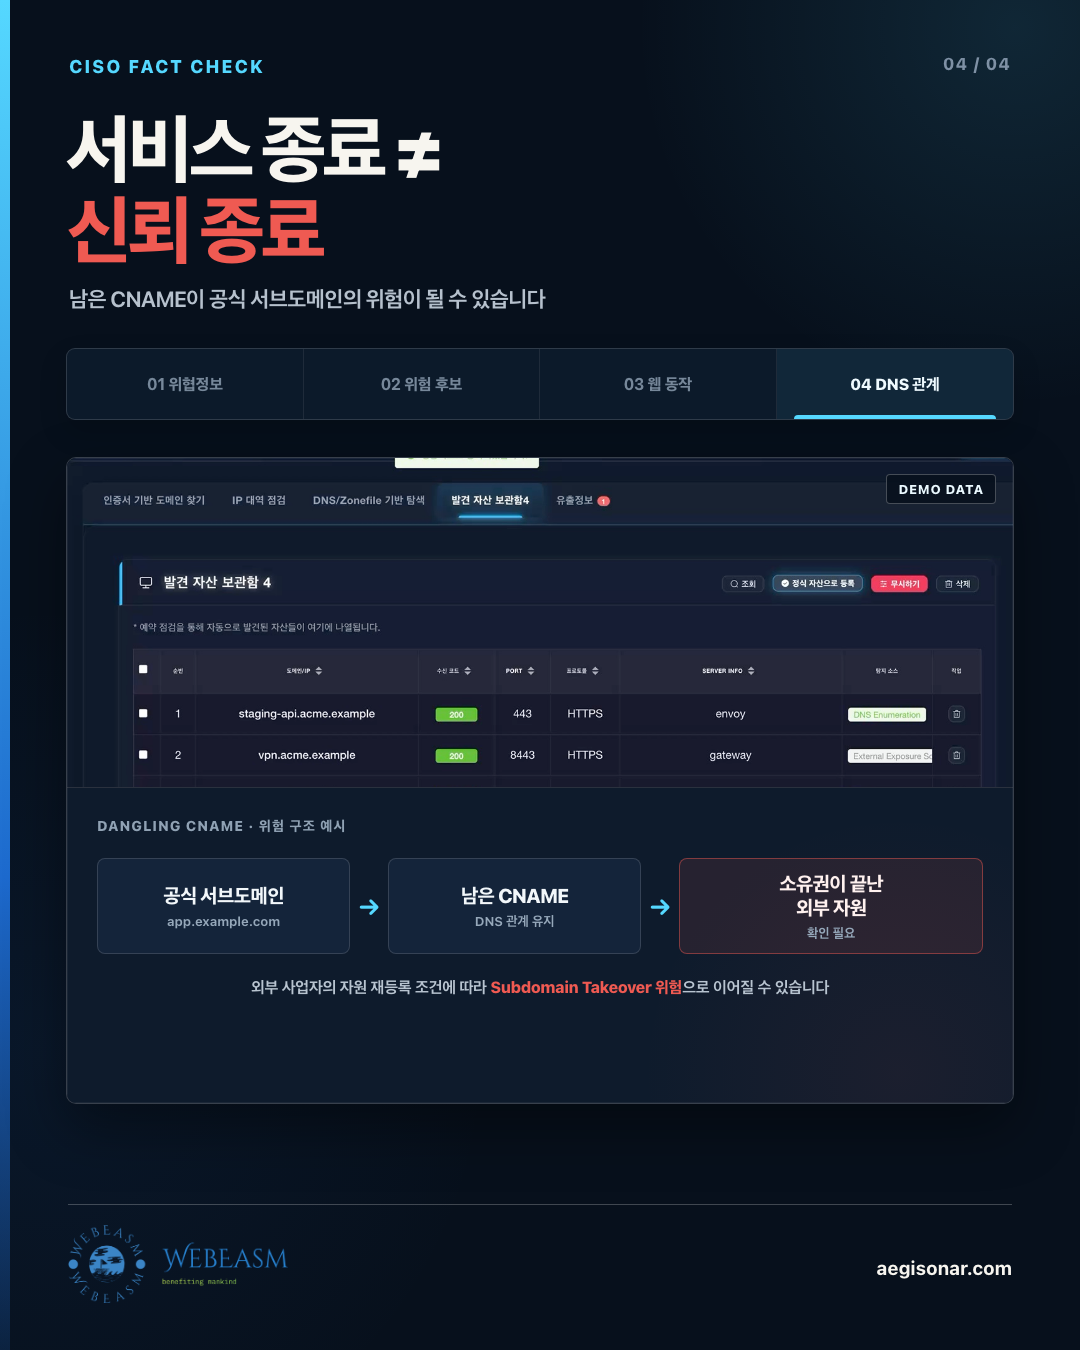
서비스 종료 ≠ 신뢰 종료 - CISO Fact Check 04 -

서비스는 종료됐는데,공식 도메인의 신뢰는 그대로 남아 있을 수 있습니다.클라우드나 외부 서비스를 해제한 뒤 DNS의 CNAME 레코드를 지우지 않으면, 공식 서브도메인이 더 이상 소유하지 않는 자원을 계속 가리킬 수 있습니다.이 상태가 곧바로 탈취를 의미하는 것은 아닙니다. 다만 외부 사업자의 자원 재등록 조건에 따라 제3자가 연결 대상을 선점할 수 있는 Subdomain Takeover 위험으로 이어질 수 있습니다.AEGISonar는 External Threat Intelligence에서 소유권 검토가 필요한 Subdomain Takeover 가능 신호를 확인하고, 도메인·DNS 기반으로 발견한 인터넷 접점과 함께 검토하도록 지원합니다.서비스 종료는DNS 정리까지 끝나야 완료됩니다.

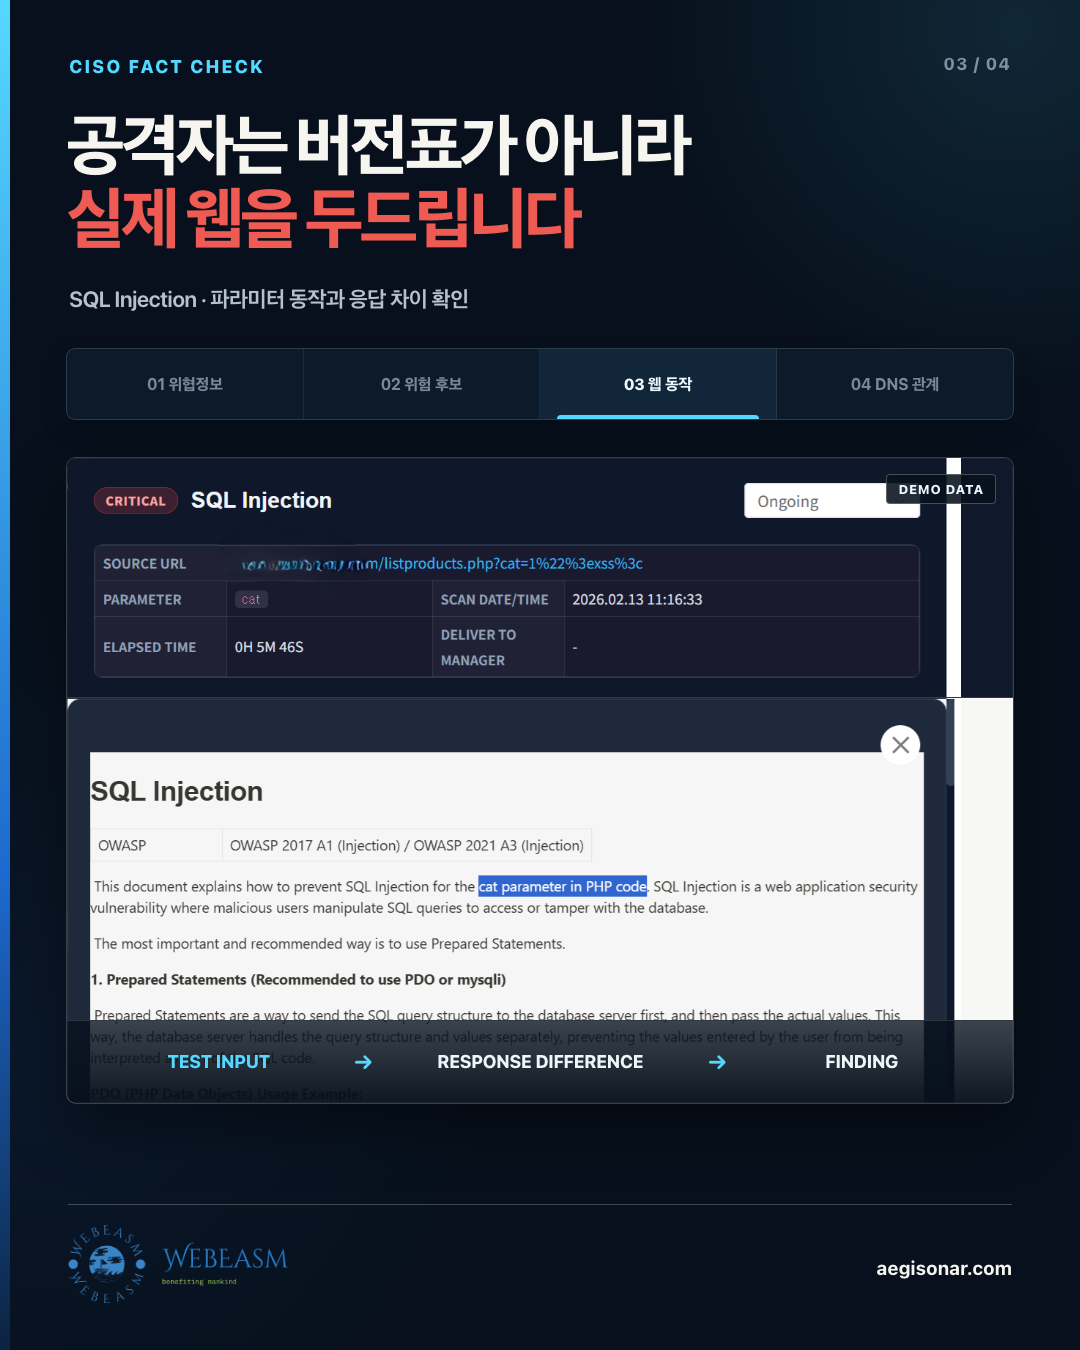
공격자는 버전표가 아니라 실제 웹을 두드립니다 - CISO Fact Check 03 -

공격자는 버전표를 읽고 멈추지 않습니다.실제 웹에 요청을 보내고 반응하는 지점을 찾습니다.SQL Injection은 서버 배너나 제품 버전만으로 판단할 수 없습니다.웹 파라미터에 허가된 테스트 입력을 보내고, 응답의 변화와 오류 신호를 확인해야 취약점 가능성을 구체적으로 점검할 수 있습니다.AEGISonar는 관리 대상으로 등록한 웹을 Application Layer에서 점검하고, 발견된 취약점의 유형과 심각도, 상세 정보를 제공합니다.버전 정보 다음에는실제 웹의 동작을 확인해야 합니다.

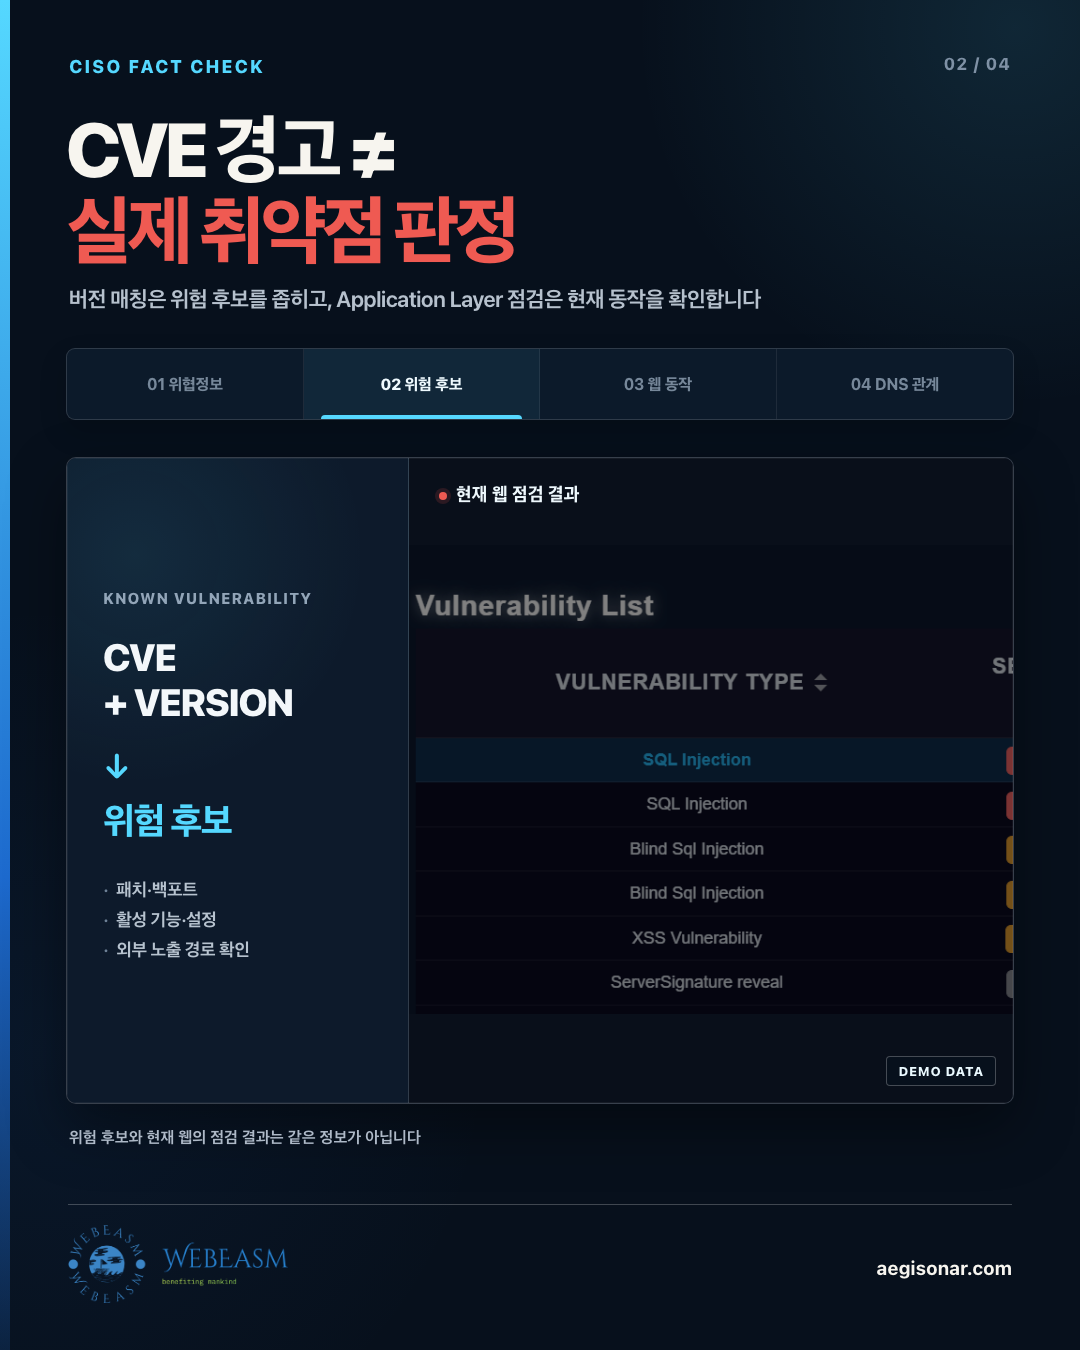
CVE 경고 ≠ 실제 취약점 판정 - CISO Fact Check 02 -

CVE 경고가 떴는데 실제 적용 대상이 아닐 수 있고,경고가 없는데도 웹은 취약할 수 있습니다.CVE와 버전 정보는 알려진 취약점의 영향 가능성을 빠르게 좁히는 중요한 기준입니다.다만 실제 영향 여부는 적용된 패치와 백포트, 서비스 설정, 외부 노출 경로에 따라 달라질 수 있습니다.반대로 SQL Injection이나 접근 통제 오류, 민감한 엔드포인트 노출처럼 버전 정보만으로 설명하기 어려운 문제도 있습니다.그래서 버전 매칭에서 멈추지 않고,현재 운영 중인 웹의 응답과 동작을 함께 확인해야 합니다.

위협정보는 봤습니다. 우리 웹은 봤습니까? - CISO Fact Check 01 -

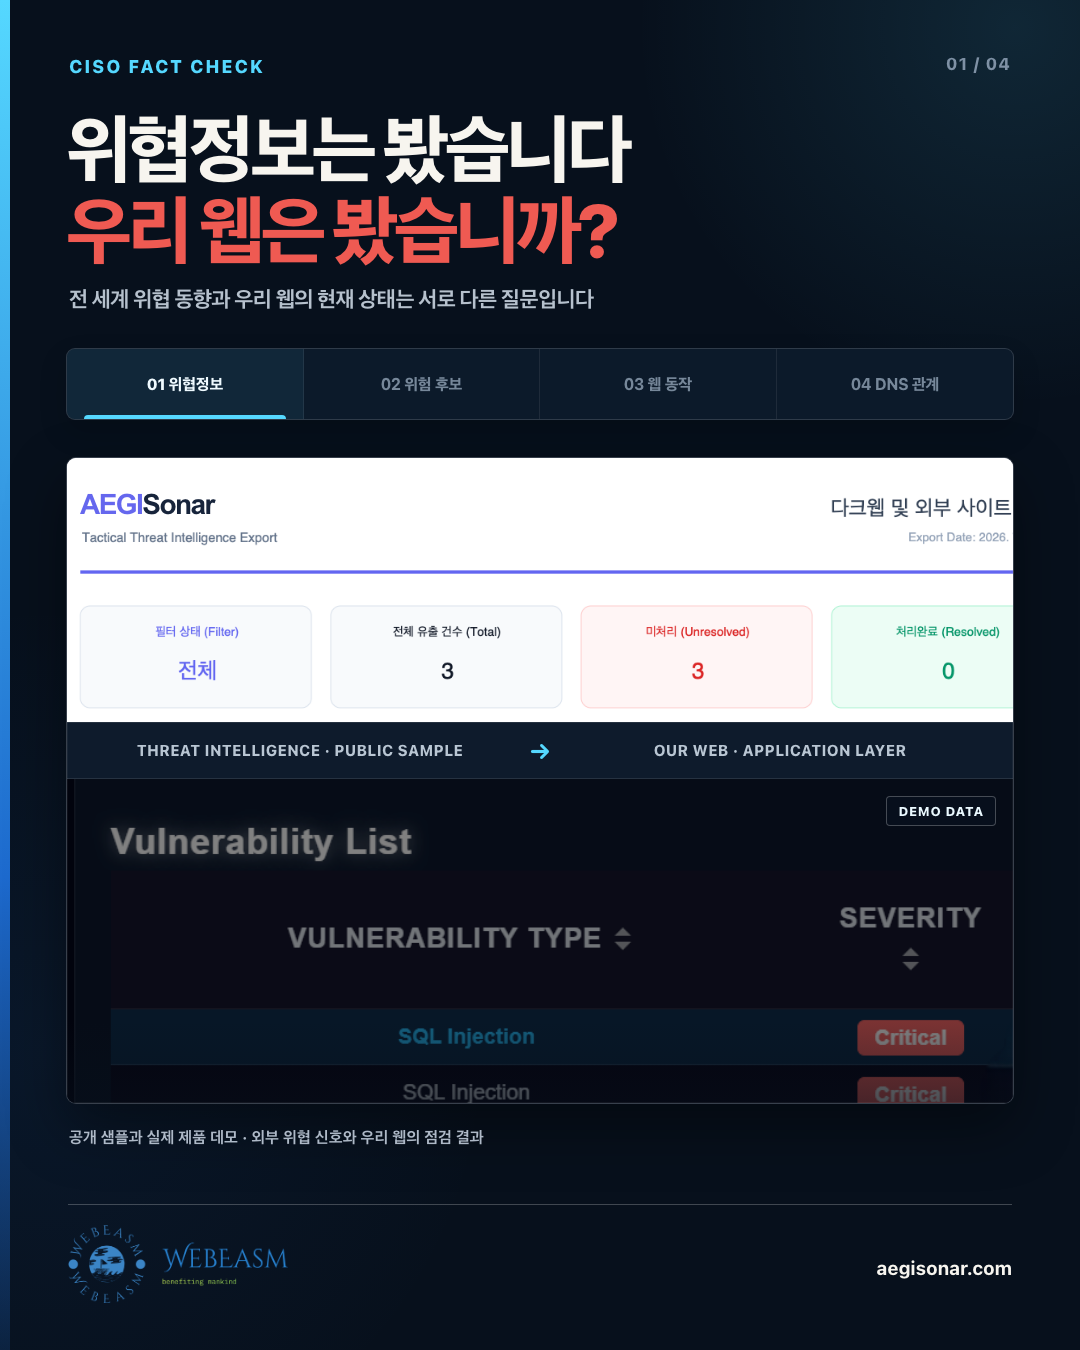
전 세계 공격은 실시간으로 분석하면서,정작 우리 웹사이트 어디가 뚫리는지는 모르는 보안이 있습니다.위협 인텔리전스는 공격 캠페인과 악용 동향, 침해지표 등 외부에서 벌어지는 일을 이해하는 데 필요합니다.그러나 그 정보만으로 특정 도메인과 API가 현재 어떤 취약점을 드러내고 있는지까지 알 수는 없습니다.AEGISonar는 관리 대상 웹을 Application Layer에서 점검해 외부 요청에 드러나는 취약점 신호와 보안 상태를 확인하도록 지원합니다.위협정보는 봤습니다.우리 웹은 봤습니까?

웨비즘 공식 블로그를 소개합니다.

안녕하세요. 웨비즘 공식 티스토리 블로그입니다.웨비즘은 외부에서 관측되는 기업의 인터넷 접점을 발견하고 보안 상태를 점검하는 외부 공격표면 보안 전문 기업입니다.주요 제품인 AEGISonar는 도메인·서브도메인·IP·웹서비스 등 조직의 외부 공격표면을 지속적으로 발견하고, 웹과 API의 취약점 및 외부 노출 신호를 점검합니다. 발견된 문제는 수정 가이드와 재점검 과정까지 연결하여 지속적인 보안 운영을 지원합니다.이 블로그에서는 다음과 같은 소식을 전해드릴 예정입니다.웨비즘과 AEGISonar의 새로운 소식제품 기능과 활용 방법외부 공격표면 관리와 웹 보안 정보보안 위협 및 취약점 관련 인사이트컨퍼런스·세미나 등 행사 소식제품 시연 및 관련 자료공식 채널웨비즘 회사 홈페이지webeasm.comAEGISon..