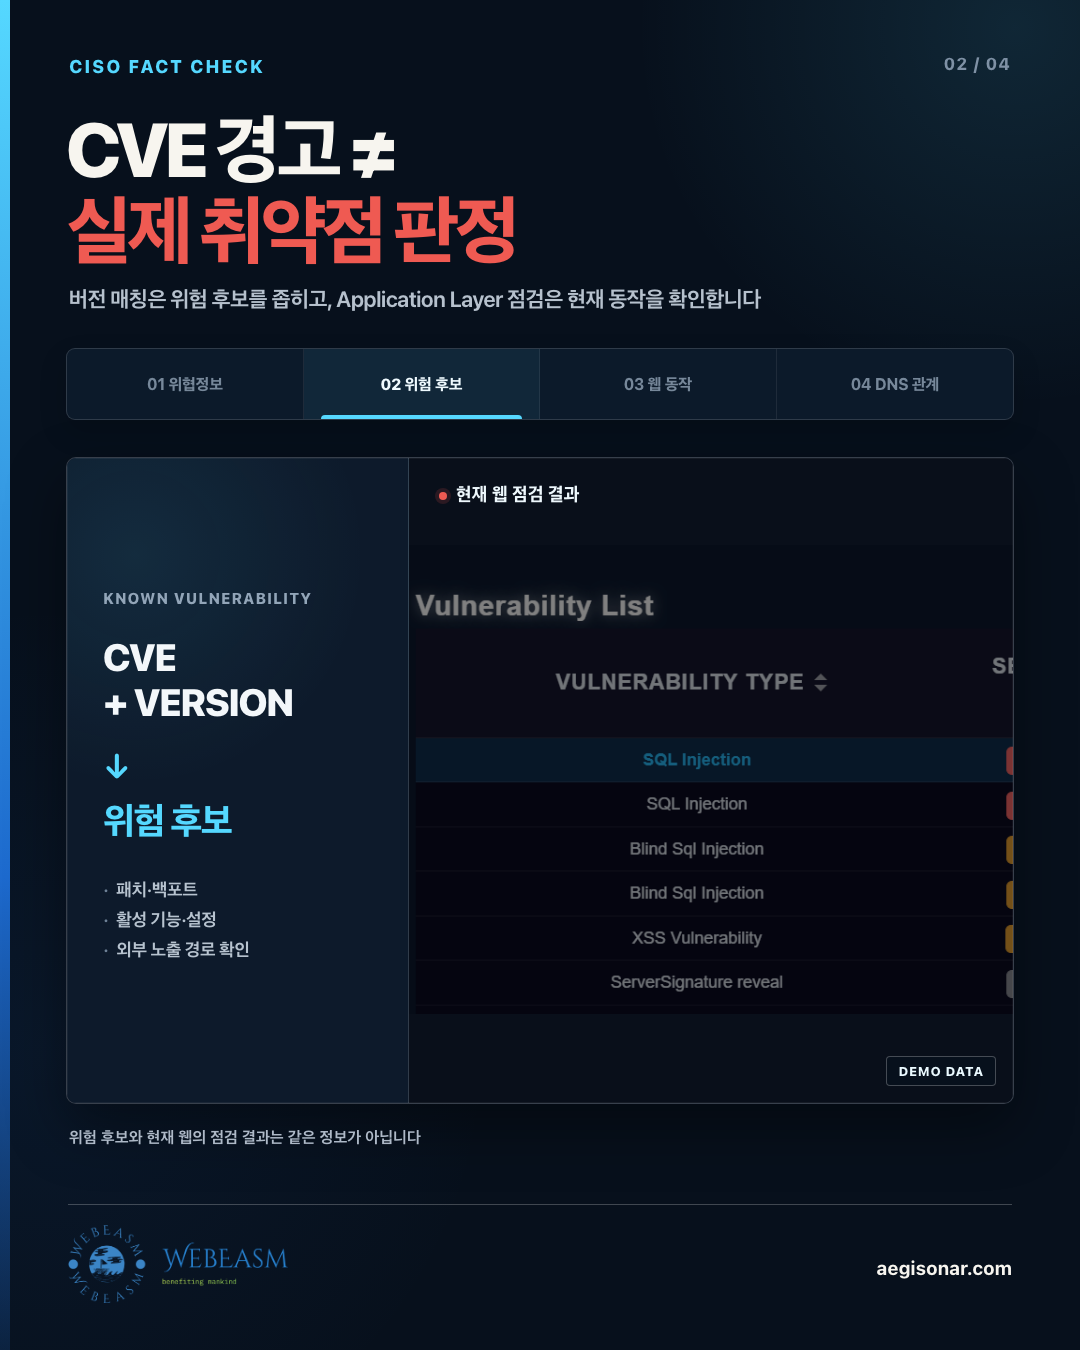
CVE 경고가 떴는데 실제 적용 대상이 아닐 수 있고,
경고가 없는데도 웹은 취약할 수 있습니다.
CVE와 버전 정보는 알려진 취약점의 영향 가능성을 빠르게 좁히는 중요한 기준입니다.
다만 실제 영향 여부는 적용된 패치와 백포트, 서비스 설정, 외부 노출 경로에 따라 달라질 수 있습니다.
반대로 SQL Injection이나 접근 통제 오류, 민감한 엔드포인트 노출처럼 버전 정보만으로 설명하기 어려운 문제도 있습니다.
그래서 버전 매칭에서 멈추지 않고,
현재 운영 중인 웹의 응답과 동작을 함께 확인해야 합니다.
'AEGISonar 소식·인사이트' 카테고리의 다른 글
| 서비스 종료 ≠ 신뢰 종료 - CISO Fact Check 04 - (0) | 2026.09.14 |
|---|---|
| 공격자는 버전표가 아니라 실제 웹을 두드립니다 - CISO Fact Check 03 - (0) | 2026.09.14 |
| 위협정보는 봤습니다. 우리 웹은 봤습니까? - CISO Fact Check 01 - (0) | 2026.09.14 |
| 웨비즘 공식 블로그를 소개합니다. (0) | 2026.09.14 |
| 문제는 도구의 수가 아니라 연결입니다 (0) | 2026.09.11 |